KI direkt aus Ninox
Ein Button formuliert Mahnungen, Antworten oder Zusammenfassungen. Der KI-Schlüssel steht nie im Ninox-Skript – Ninox kennt nur den Schleuse-Token.
POST /actions/claude-text
Selbst gehostetes API-Gateway
Ninox, Make oder dein Skript bekommen nur einen Token für freigegebene Aktionen. Die echten API-Schlüssel für KI, Shop, CRM oder Buchhaltung bleiben auf deinem Server. Eingerichtet wird alles in der Admin-Oberfläche.
Einsatz
Überall dort, wo ein Low-Code-Werkzeug oder Skript eine API braucht, deren Schlüssel nicht beim Kunden liegen soll.
Ein Button formuliert Mahnungen, Antworten oder Zusammenfassungen. Der KI-Schlüssel steht nie im Ninox-Skript – Ninox kennt nur den Schleuse-Token.
POST /actions/claude-text
Make holt Datensätze oder legt neue an. Der Ninox-API-Schlüssel öffnet alle Datenbanken – er bleibt in Schleuse, Make bekommt nur die freigegebenen Aktionen.
GET /actions/ninox-datensatz?id=12
Bestellungen und Produkte aus dem Shop lesen, Bestellstatus aus Ninox heraus ändern. Feste GraphQL-Abfragen für Shopify.
PUT /actions/woo-status?id=815
Kontakte in HubSpot oder Pipedrive suchen und anlegen, offene Rechnungen aus Lexware Office oder sevDesk lesen.
POST /actions/hubspot-suchen
Einrichtung in der Oberfläche
So sieht die Admin-Oberfläche aus. Alle Beispiele zeigen Testdaten.
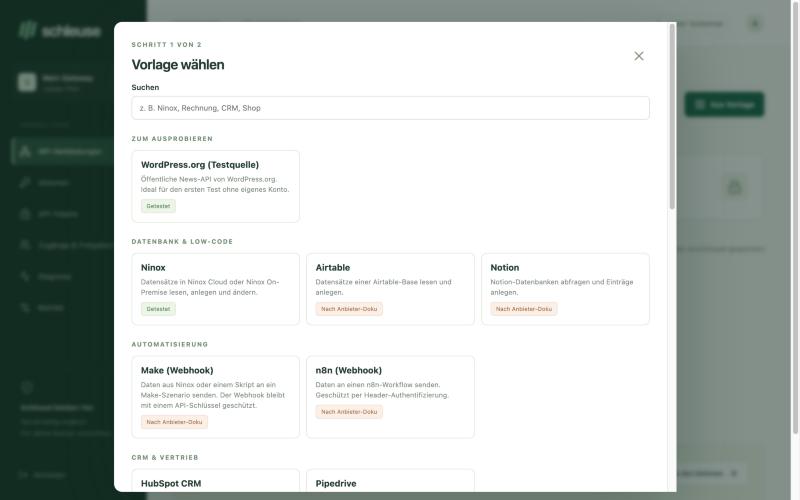
01 · Vorlage wählen
Anbieter aussuchen, Kunde und IDs eintragen, Schlüssel einmal hinterlegen. Passende Aktionen sind vorbereitet.
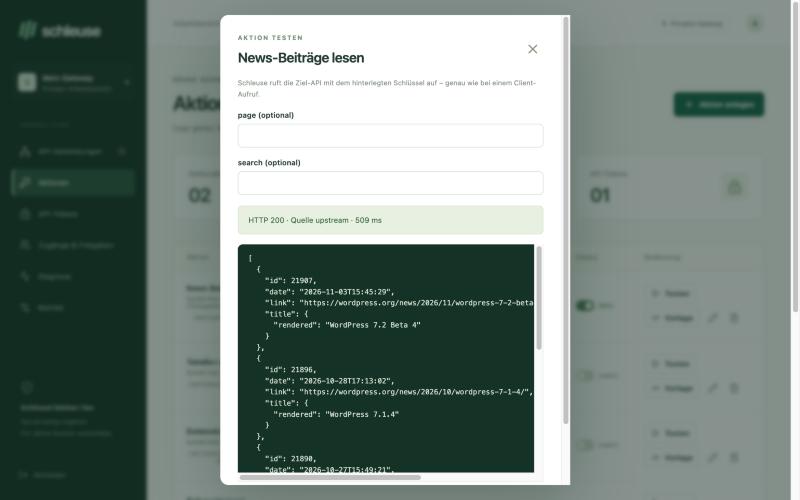
02 · Aktion testen
Ein Klick ruft die echte Ziel-API auf. Die Vorschau zeigt sofort, welche Daten zurückkommen.
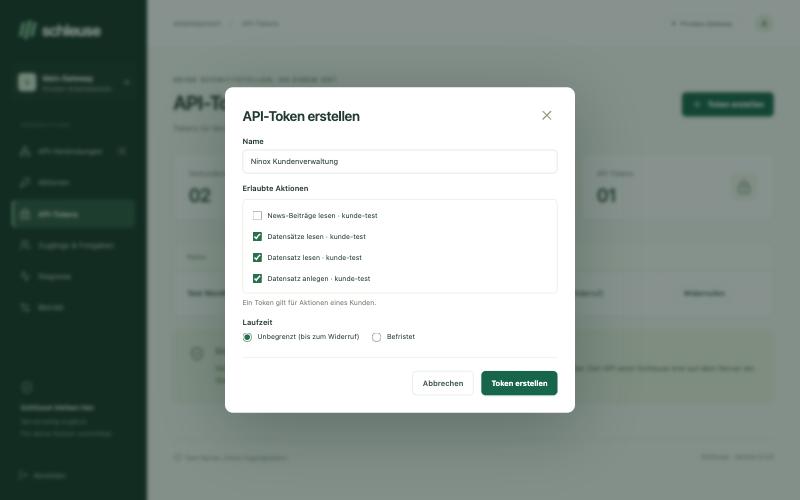
03 · Token erstellen
Aktionen eines Kunden auswählen. Standard: unbegrenzt bis zum Widerruf – kein Login alle 15 Minuten.
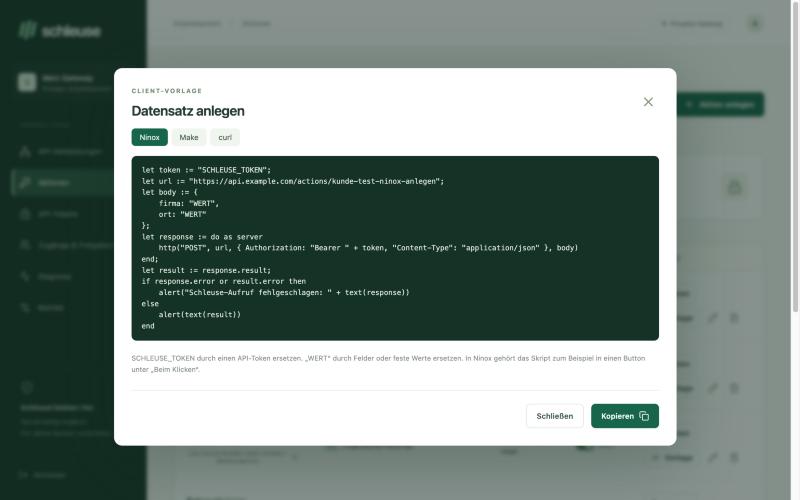
04 · In Ninox einfügen
Fertiges Skript für Ninox, Einstellungen für Make oder ein curl-Befehl – kopieren, Werte eintragen, fertig.
Konnektor-Vorlagen
Zieladresse, Anmeldung und typische Aktionen sind eingetragen. Eigene APIs legst du genauso an. „Nach Anbieter-Doku“ heißt: nach offizieller Dokumentation erstellt, noch nicht mit einem echten Konto geprüft.
Zum Ausprobieren
Datenbank & Low-Code
Automatisierung
CRM & Vertrieb
Buchhaltung & Rechnungen
Shop & Website
Zahlungen
Kommunikation
Entwicklung
KI
Was eine Aktion kann
/orders/{id}Der Client übergibt ?id=815. Nur URL-sichere Werte, kein Pfadwechsel.
page, searchFür Seiten und Filter. Feste Werte wie ?status=publish kann der Client nicht ändern.
{"properties": {"email": "{{email}}"}}Die Struktur bleibt in Schleuse, der Client liefert nur die Werte. Ideal für Ninox, GraphQL und KI.
Bearer · Basic · x-api-keySchlüssel im Header, Benutzername und Passwort oder öffentliche APIs. Dazu feste Zusatz-Header.
200 · 400 · 401 · 403Klare Fehlermeldungen mit Namen des fehlenden Werts. Die Diagnose zeigt Status, Quelle und Dauer.
AES-GCM · CSRF · LimitsSchlüssel verschlüsselt, keine Redirects, interne Netze gesperrt, 60 Aufrufe pro Minute und Token.
Interaktive Demo · Beispieldaten
Wähle eine Aktion für denselben Token. Die Simulation zeigt, wie Schleuse bei einer erlaubten oder gesperrten Anfrage reagiert.
GET /actions/kunden-liste
Noch keine Anfrage ausgeführt.
Der Test läuft mit Beispieldaten in diesem Browser.
Das Prinzip
01 · Verbinden
Die Verwaltung speichert den Anbieter-Schlüssel verschlüsselt und legt Ziel, Methode, Pfad und erlaubte Eingaben fest.
02 · Freigeben
Ein Token erhält genau die Aktionen eines Kunden – unbegrenzt oder befristet, jederzeit widerrufbar.
03 · Ausführen
Schleuse prüft Token, Freigabe und Eingaben. Erst beim Weiterleiten setzt der Gateway den Anbieter-Schlüssel ein.
Fragen
Nur wenn Make, n8n oder ein Skript auf Ninox zugreifen soll. Ruft Ninox selbst eine fremde API auf, kennt Ninox nur den Schleuse-Token; den Schlüssel der Ziel-API trägst du in Schleuse ein.
Standard ist unbegrenzt bis zum Widerruf. Du kannst auch eine Laufzeit in Tagen wählen; bei weniger als 30 Tagen fragt Schleuse nach, ob das gewollt ist. Ein Widerruf wirkt sofort.
Den Schleuse-Token – nicht den API-Schlüssel. Der Token erlaubt nur die freigegebenen Aktionen eines Kunden, mit festen Zielen und geprüften Eingaben.
Nach der Installation mit Docker Compose nicht. Verbindungen, Aktionen, Tests und Tokens verwaltest du in der Admin-Oberfläche.
Automatische OAuth-Erneuerung (Google, Microsoft 365), Datei-Uploads und -Downloads, Streaming sowie Antworten über 2 MiB oder 30 Sekunden.
Selbst hosten · Version 0.3
Starte den Gateway mit Docker Compose auf einem Linux-Server. Der Installer prüft zuerst die freien Ports. Danach läuft alles über die Admin-Oberfläche: Vorlagen, Tests, Tokens und Diagnose.
# Im entpackten Projektordner
./install-server.sh --plan --show-used
./install-server.sh --prepare
./install-server.sh --install